ガイド·2026.08.30
AIで情報が漏れるって本当? 2026年の3つの事例に共通する原因
最新ニュース·2026.10.17·6 min read·
SETODEZA合同会社 代表 / せとうちAI 編集長
BBT大学卒業。システム開発・スタートアップ支援・マーケティングを経て生成AI事業を開始。SETODEZA合同会社代表として岡山・香川の中小企業へのAI導入を支援するほか、岡山市ももスタ「NoCodeBootCamp」を運営。せとうちAIの企画・編集を担当。
「AIを仕事に使いたいけれど、社内の情報が漏れないか心配」。そう感じて、導入に踏み切れない方も多いのではないでしょうか。
- この記事の対象
AIを仕事に使いたいが、社内の情報が漏れないか心配で導入に踏み切れない企業の経営者・担当者
- 結論
- 2026年に報じられた3つの事例は、どれも「AIが勝手に漏らした」のではなく、原因は設定・共有・ログイン情報の管理だった
- IPAの「情報セキュリティ10大脅威 2026」で、AIの利用をめぐるリスクが組織向けの3位に初めて入った
- 社内では、AIに入れない情報・使ってよいサービス・共有リンクの使い方・アカウントの持ち方の4つを先に決める
「AIを仕事に使いたいけれど、社内の情報が漏れないか心配」。そう感じて、導入に踏み切れない方も多いのではないでしょうか。
この記事では、2026年に報じられたAIまわりの情報漏洩の事例を3つ取り上げ、何が原因だったのかを整理します。結論を先に言うと、3つとも「AIが勝手に情報を漏らした」のではなく、設定・共有・ログイン情報の管理に原因がありました。内容は2026年10月時点の情報です。
AIのリスクは「10大脅威」の3位に
IPA(情報処理推進機構)の「情報セキュリティ10大脅威」の2026年版(2026年1月29日公表)では、組織向けの3位に「AIの利用をめぐるサイバーリスク」が入りました。この項目が選ばれたのは、今回が初めてです。
組織向けの1位は「ランサム攻撃による被害」、2位は「サプライチェーンや委託先を狙った攻撃」です。AIのリスクは、これらに次ぐ位置づけになりました。
四国の企業の調査でも、リスクの理解が課題に挙がっています。四国生産性本部が2026年10月9日に発表した調査(同本部の会員企業150社が回答)では、AIを「導入している」企業が66.0%でした。一方で、課題の1位は「実施可能なこと、リスクの理解が不十分」で、66.7%でした。使い始めた企業が増えるほど、「何が危ないのか」を知っておくことが大事になります。
事例1: AIチャットアプリの設定ミス(2026年2月の報道)
2026年2月、あるAIチャットアプリで、約3億件のメッセージと、2,500万人を超える利用者に関するデータが、外部から読める状態だったと海外で報じられました。
原因は、データの保存に使っていたクラウドサービス(Google の Firebase)の設定です。本来は限られた人だけが読めるようにするべきところが、誰でも読める設定になっていたとされています。
報道によると、調査した人が200本のiPhone向けアプリを調べたところ、103本に同じ問題がありました。提供元は、報告を受けてから数時間以内に修正したと報じられています。
この事例は、AIそのものではなく、アプリを作った側の設定の問題です。利用者から見ると「どのアプリに情報を入れるか」が問われた事例と言えます。
事例2: 共有リンクの会話が検索結果に出た(2026年7月の報道)
2026年7月には、ある生成AIサービスで「共有リンク」を使って共有された会話が、Google の検索結果に表示されていたと海外で報じられました。
共有リンクとは、AIとのやり取りを、URLで他の人に見せるための機能です。報道によると、7月25日に海外の掲示板の利用者が気づき、翌26日までに Google が検索結果からの削除を始めました。共有ページに「検索結果に載せない」という指示(noindex)がなかったことが原因とされています。
同じ報道は、別のAIサービスでも約11か月前に似た問題があったと伝えています。また、共有を取り消しても、すでに保存されたデータは消えないと指摘しています。
報道された事例では、共有された会話が検索結果に出て、誰でも読める状態になっていました。共有を作るときは「インターネットに公開するかもしれない」と考えておくと安心です。使っているサービスで共有の範囲がどうなっているかも、公式のヘルプで確かめておきましょう。
事例3: AIサービスのログイン情報の流出(2026年9月の報告)
2026年9月には、セキュリティ企業の SOCRadar が、AIサービスのログイン情報の流出について分析を公表しました(海外のニュースサイトに掲載された、同社のスポンサー記事です)。
元になったのは、パソコンから情報を盗むウイルス(インフォスティーラー)で集められた記録です。AI関連の記録は100万件を超え、会社のドメイン(メールアドレスの「@」より後ろの部分)で数えると8万を超えたとしています。
ログイン情報が盗まれると、他人にアカウントを使われるおそれがあります。SOCRadar の記事では対策として、会社でまとめてログインを管理する仕組み(SSO)や、APIキー(プログラムからAIを使うための鍵)の権限や利用上限を絞ることなどを挙げています。
3つの事例に共通すること
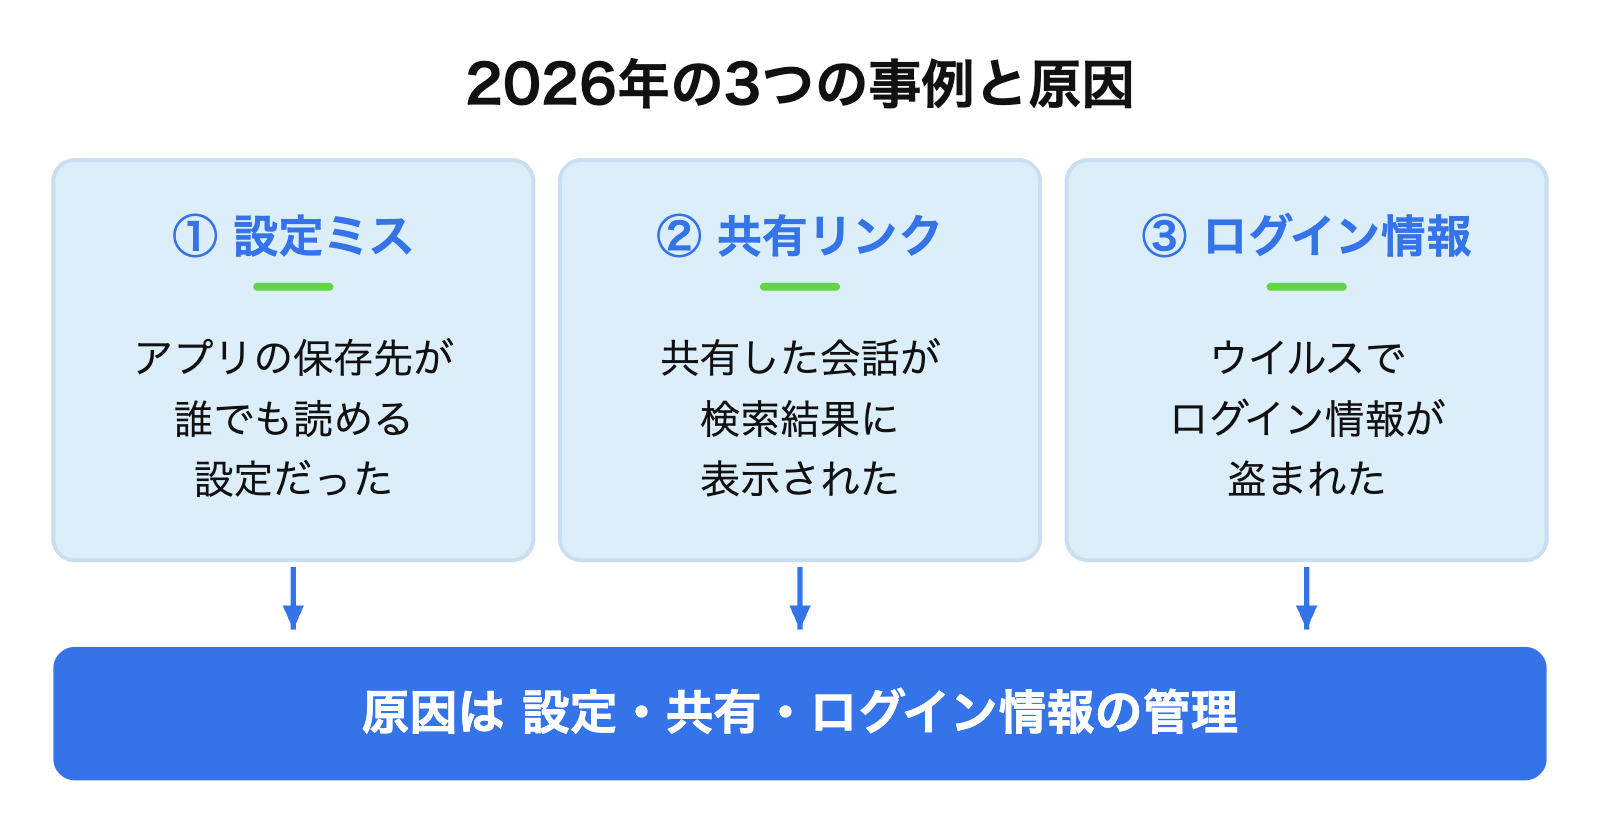
3つの事例を並べると、原因はそれぞれ次のとおりです。
- 事例1: アプリの保存先の設定
- 事例2: 会話の共有の仕組み
- 事例3: ログイン情報の管理
どれも「AIが勝手に情報を外に出した」わけではありません。一方で、どのアプリを使うか、何を共有するか、ログイン情報をどう管理するかは、使う側が決められます。使う側でも、決まりを作って減らせる部分があるということです。もちろん、決まりを作ればリスクがなくなるわけではありません。それでも、何に気をつければよいかが分かれば、必要以上に怖がらずに済みます。
まず社内で決めておきたいこと
事例から考えると、最初に話し合っておきたいのは次の4つです。
- AIに入れない情報を決める: お客様の個人情報や、社外に出せない資料など、入力しない情報の線引きをします
- 使ってよいAIサービスを決める: 事例1のように、アプリによって情報の扱いは違います。会社として使ってよいサービスを決め、それ以外のアプリに仕事の情報を入れないようにします
- 共有リンクの使い方を決める: 共有は「公開するかもしれないもの」と考え、作る前に中身を確かめます。使い終わった共有は取り消します(ただし、すでに保存されたデータは消えません)
- アカウントの持ち方を決める: 会社として使うアカウントを決め、誰が何を使っているかを把握します。ログイン情報の管理も含めて考えます
最初から細かいルールを作る必要はありません。まずはこの4つを、紙1枚にまとめるところから始めてみてください。
まとめ
- IPAの「情報セキュリティ10大脅威 2026」で、「AIの利用をめぐるサイバーリスク」が組織向けの3位に初めて入った
- 2026年の3つの事例(アプリの設定ミス、共有リンク、ログイン情報の流出)は、どれも「AIが勝手に漏らした」のではなかった
- 原因は設定・共有・ログイン情報の管理。入力しない情報、使うサービス、共有、アカウントの4つを、社内で決めておくのがおすすめ
「自社の場合、どこから手をつければいいか分からない」という方は、せとうちAIの無料のAI導入診断をご利用ください。生成AIの研修・勉強会や、無料のスライド・プロンプトテンプレート集も用意しています。怖がりすぎず、決まりを作って使うところから始めてみてください。
次にできること
取材・事業提携のご依頼は お問い合わせ から
この記事で扱うAIエージェント
- Claude Code
Anthropicが提供する、開発を任せるAIエージェントです。日本語で指示すると、ファイルを読み書きし、コマンドを実行しながら、開発やデータ整形などの作業を進めます。SETODEZAのエンジニアが、実際の開発の現場で使っています。
関連記事
ガイド·2026.10.23
ChatGPT・Claude・Gemini で入力した情報を学習に使わせない設定と、法人プランでの扱い
ガイド·2026.10.23